
Agent 身份与安全
Agent 失控时,企业怎样做到秒级停机、留证和恢复?
以采购 Agent 重复下单为例,说明如何停止新调用、固定执行版本与证据、核对业务结果,并按状态安全恢复。
一项采购申请已经审批通过, Agent 随后调用供应商系统和 ERP 创建订单。接口响应超时后, Agent 把“没有收到结果”判断成“订单没有创建”,于是再次发起调用。财务很快发现,同一笔采购正在出现多张订单。
此时,企业最先需要的不是讨论模型为什么判断错误,也不是立刻重启整条流程,而是阻止新的业务动作继续发生。随后还要确认哪些订单已经写入、哪些请求仍在执行、谁授权了本次任务,以及应该撤销、补偿还是恢复。
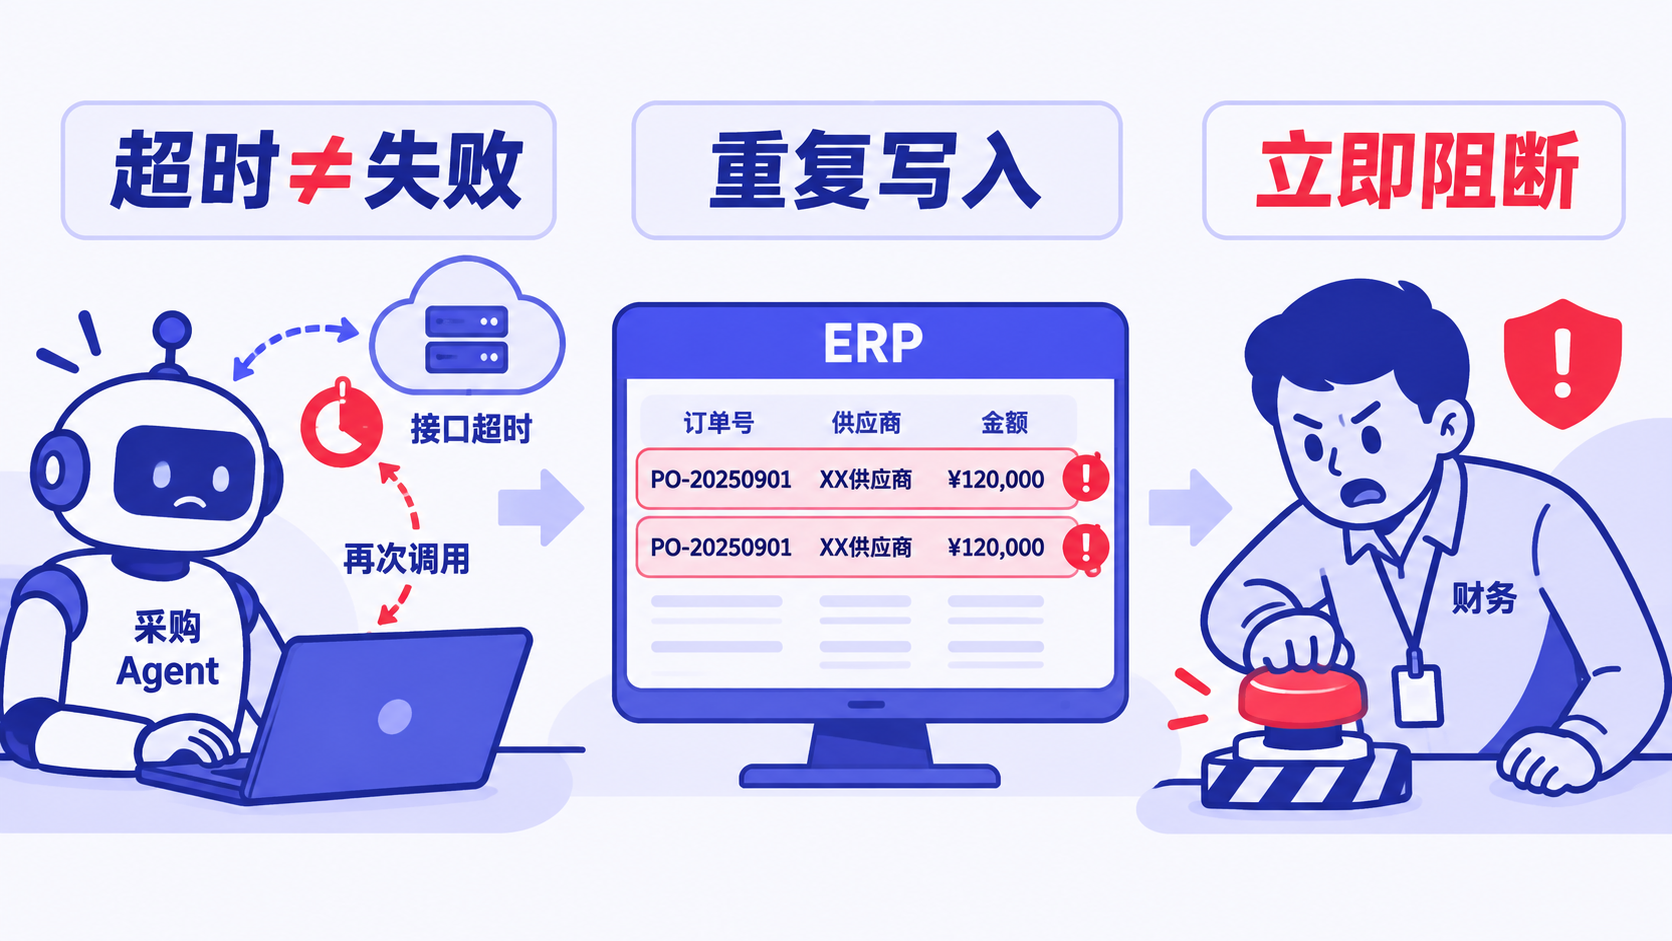
Agent 的 Kill Switch ,不应该只是一个停止按钮
Agent 进入生产系统后,一次异常可能跨越多个层次: Agent 仍在规划动作,工具入口仍然开放,授权仍然有效,连接流仍在执行,业务系统也可能已经产生结果。只关闭聊天窗口,无法阻止后台调用;只撤销一个令牌,也无法解释已经执行到哪一步。
因此,企业需要的 Kill Switch 更像一条分层处置链:先阻断新调用,再冻结执行入口和版本;随后关联身份、授权、工具调用、流程步骤与业务结果;最后根据确定状态补偿或恢复。
这套机制的目标不是制造一个醒目的红色按钮,而是让事故发生时,每一层都有明确动作和可验证结果。
第一步不是分析原因,而是切断新的业务动作
最靠近业务系统的拦截点,通常是工具入口。数犀集成平台的 MCP 网关可以在 Agent 调用进入连接流前承接统一控制;鉴权判断当前员工或 Agent 是否仍有权使用该工具,安全策略进一步检查 Scope 、请求参数、敏感数据和高风险动作。
当发现异常重试、授权被撤销或高风险动作不再允许时,新请求应在业务系统执行前被拒绝,并留下主体、工具、时间和策略结果。这样做不能自动消除已经产生的订单,但可以先把影响范围锁住,避免异常继续扩大。
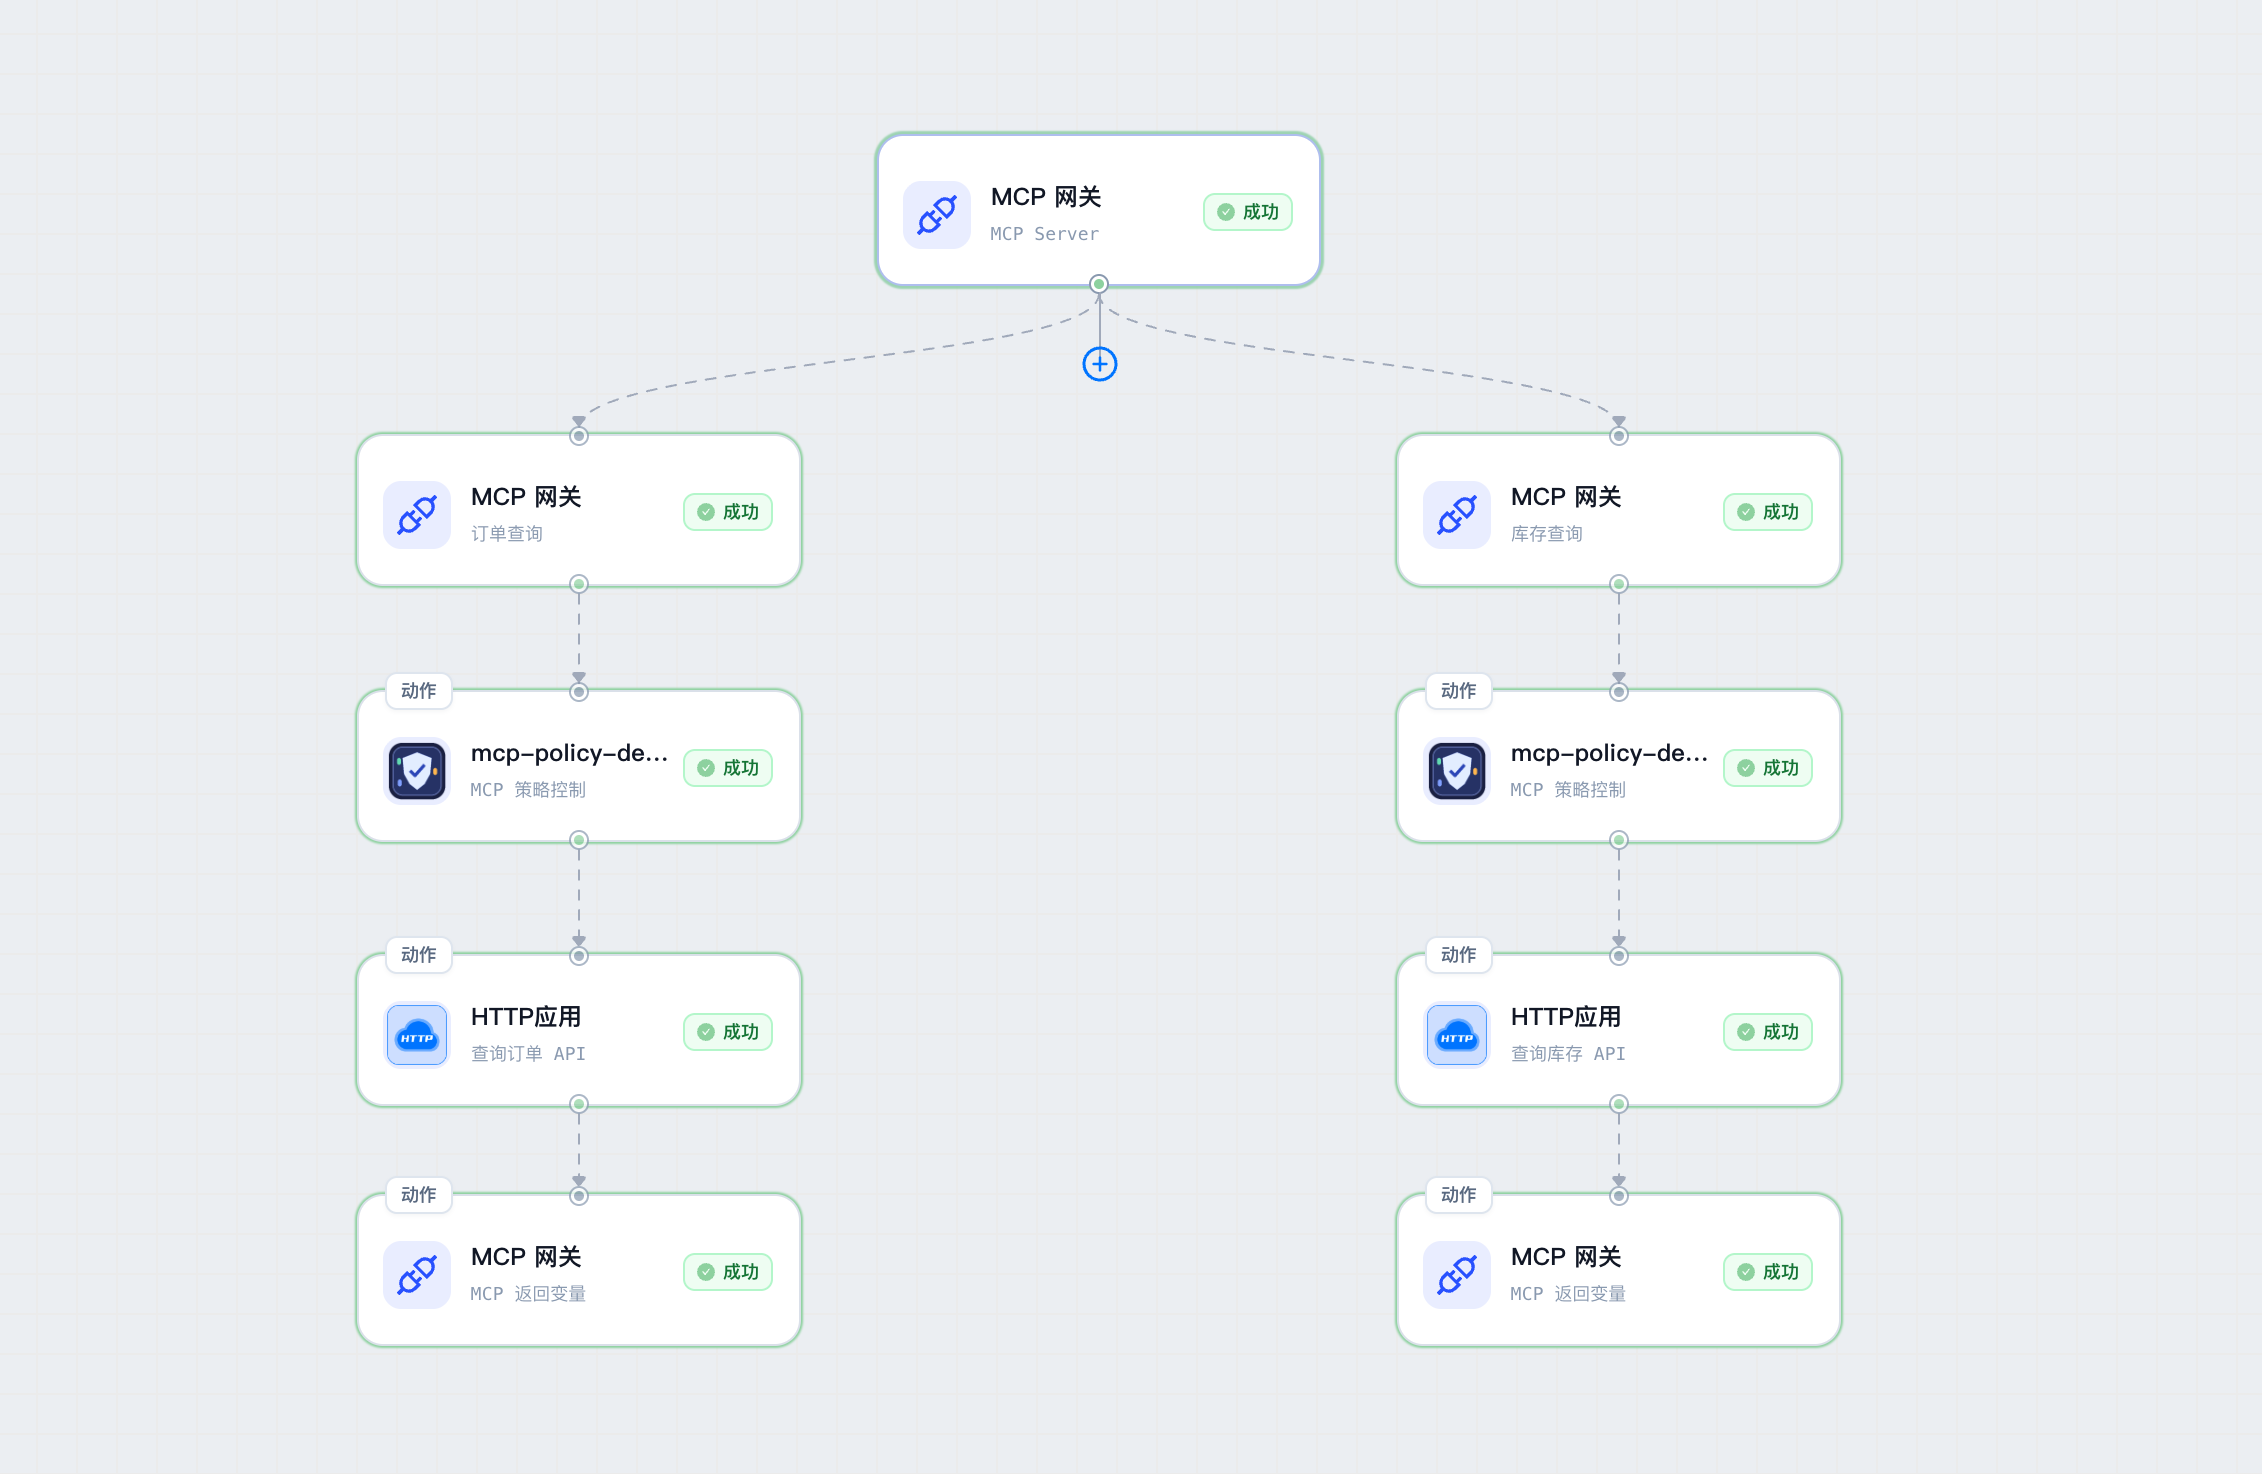
同时,相关授权需要进入撤销或冻结状态。企业不能只按某个用户账户粗暴停用全部能力,而应尽可能定位到本次 Agent 、当前任务、具体工具和高风险动作,减少对其他正常业务的影响。
停止新调用之后,还要固定真正执行过的流程版本
如果异常来自连接流配置或业务规则,仅阻断某个 Agent 仍不够。生产入口可能继续被其他渠道调用,调查期间的配置变化也会让证据难以复现。
数犀集成平台的连接流发布、下线、版本历史和回滚能力,可以用于停止异常入口并固定待调查版本。确认问题后,团队可以修复当前草稿,或切换到已经验证的版本,再决定何时恢复服务。
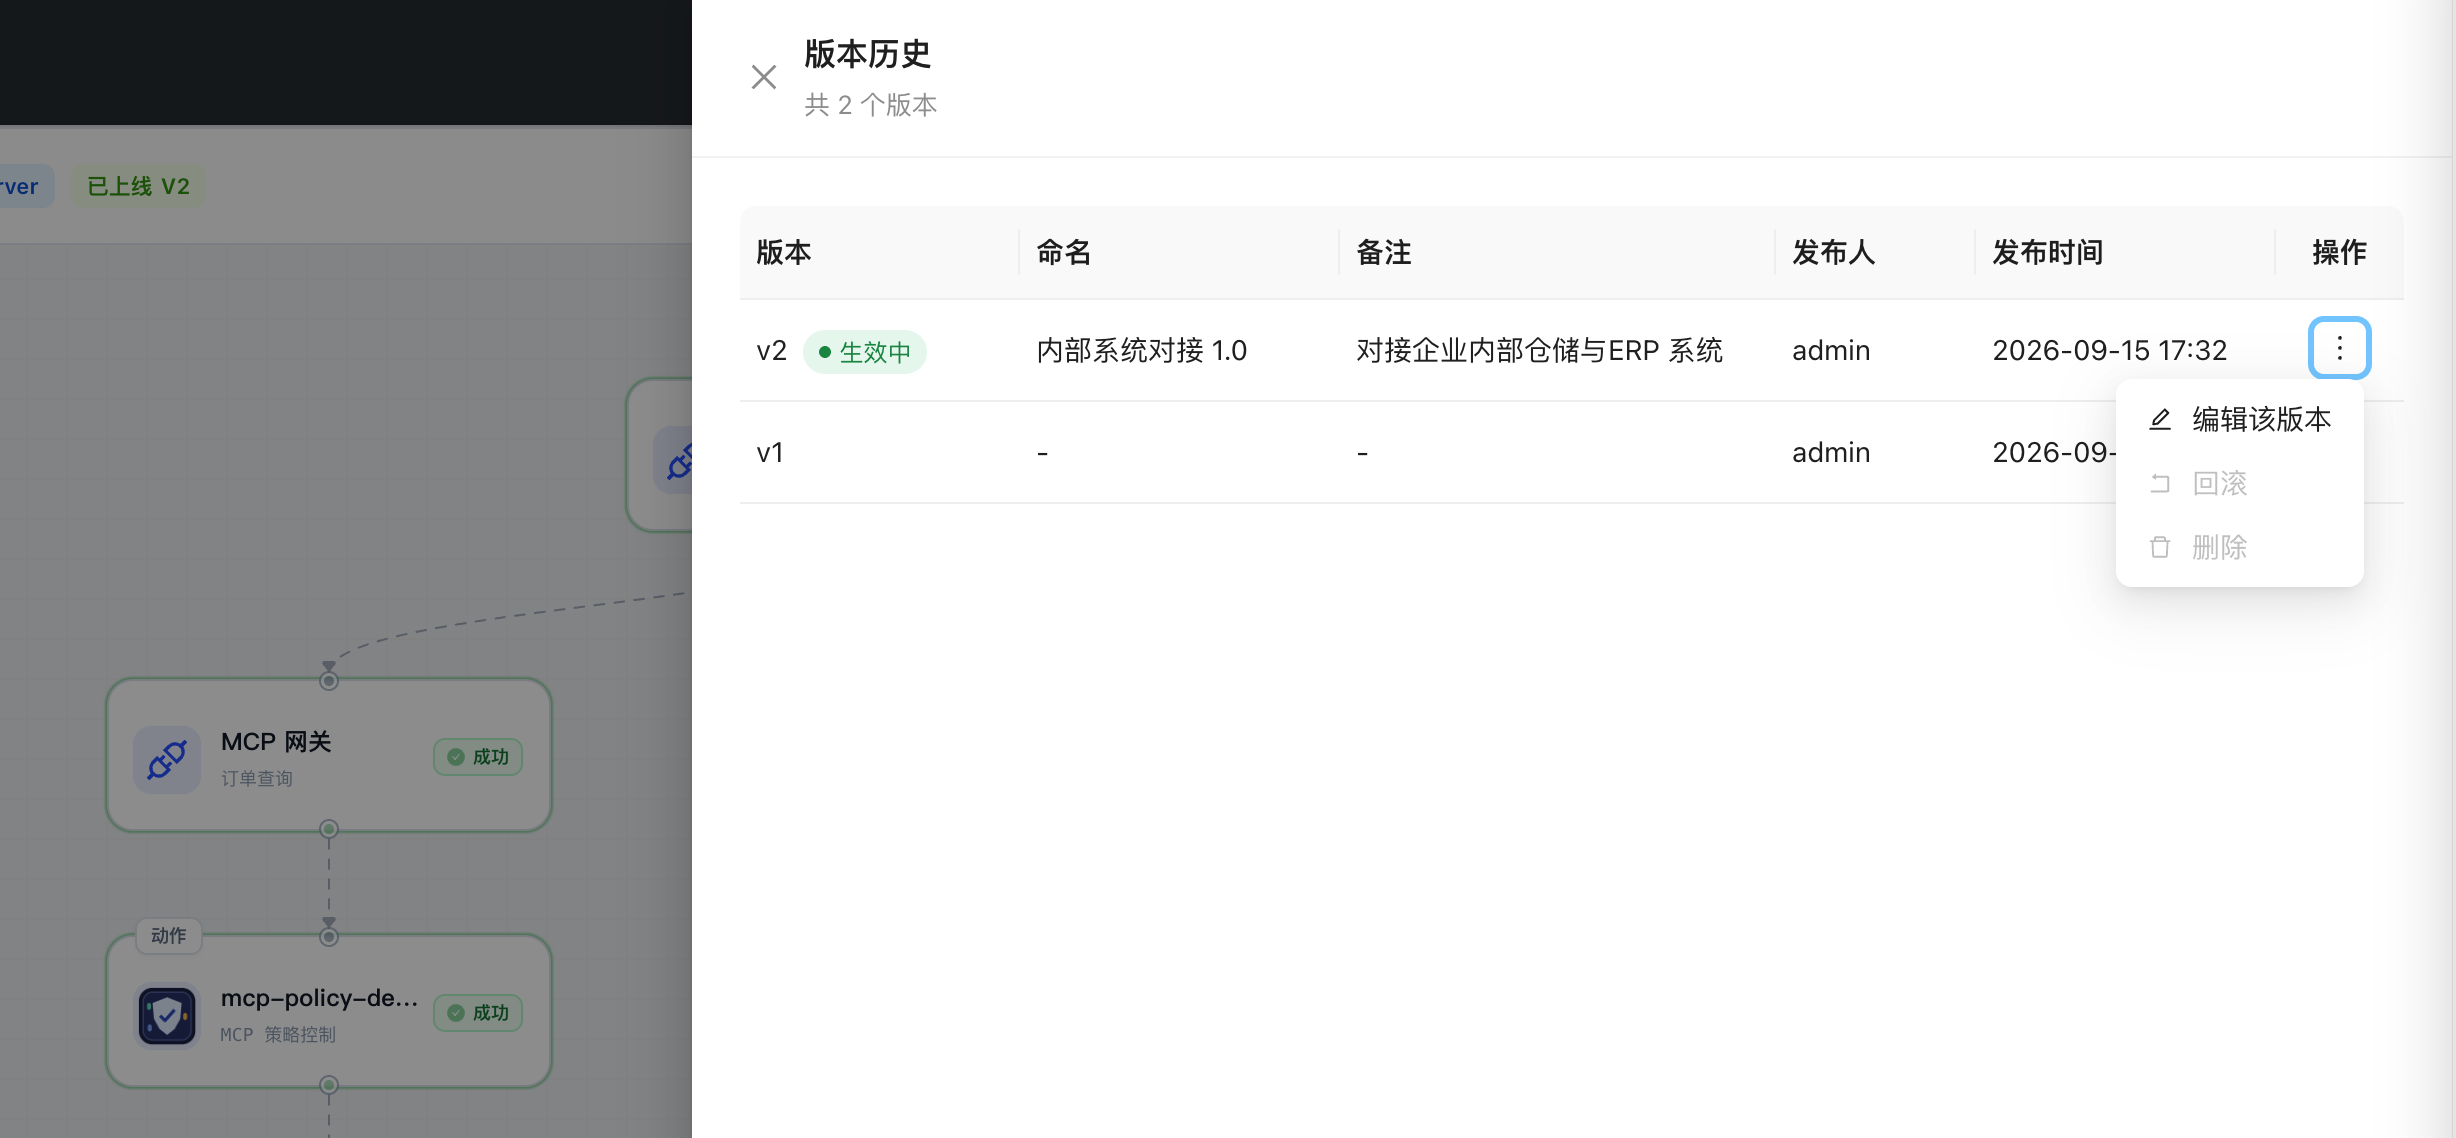
这里需要区分“停机”和“回滚”。停机用于立即阻止后续请求;回滚用于恢复到已知的执行逻辑。两者都不能替代业务结果核对,因为下线发生之前,某些请求可能已经进入 ERP 。
留证的目的不是多存一份日志,而是还原每一笔业务结果
事故调查最难回答的问题往往是:一次超时调用究竟有没有成功。 Agent 的对话记录只能说明它发起了什么意图,网关记录只能说明请求是否通过,连接流日志可以说明执行到哪一步,但订单是否真正创建,仍要通过 ERP 的业务结果回读确认。
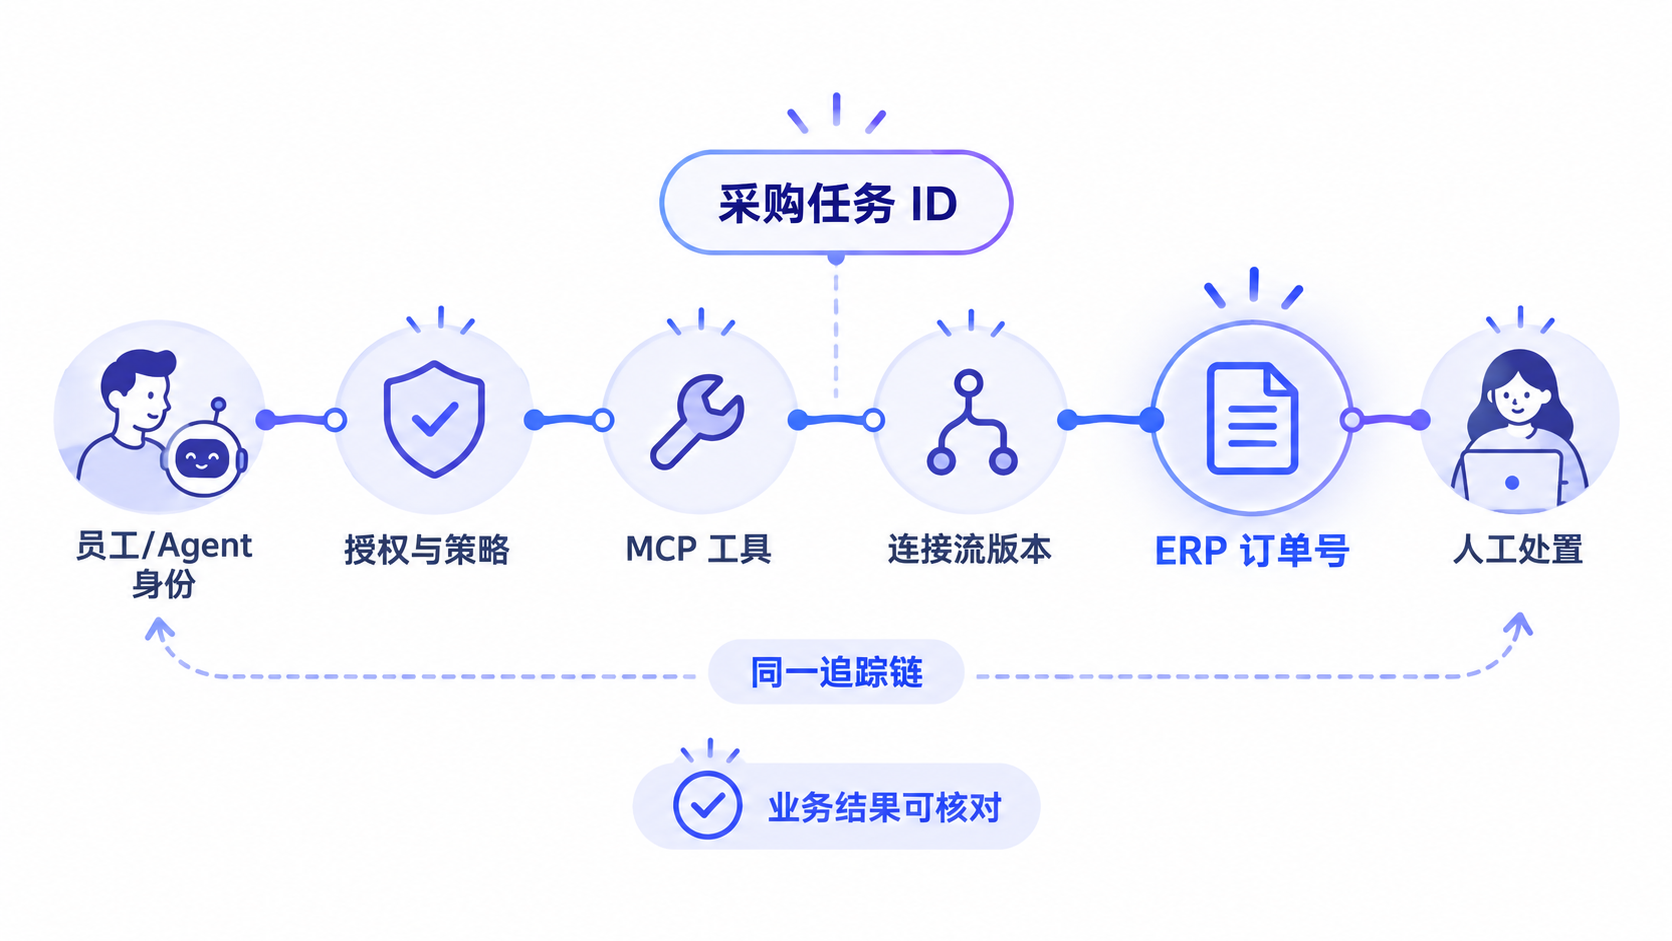
企业需要用稳定追踪信息把整条链串起来:员工与 Agent 身份、本次授权、 MCP 工具、请求参数摘要、连接流版本、每一步执行状态、下游业务编号和人工处置记录。
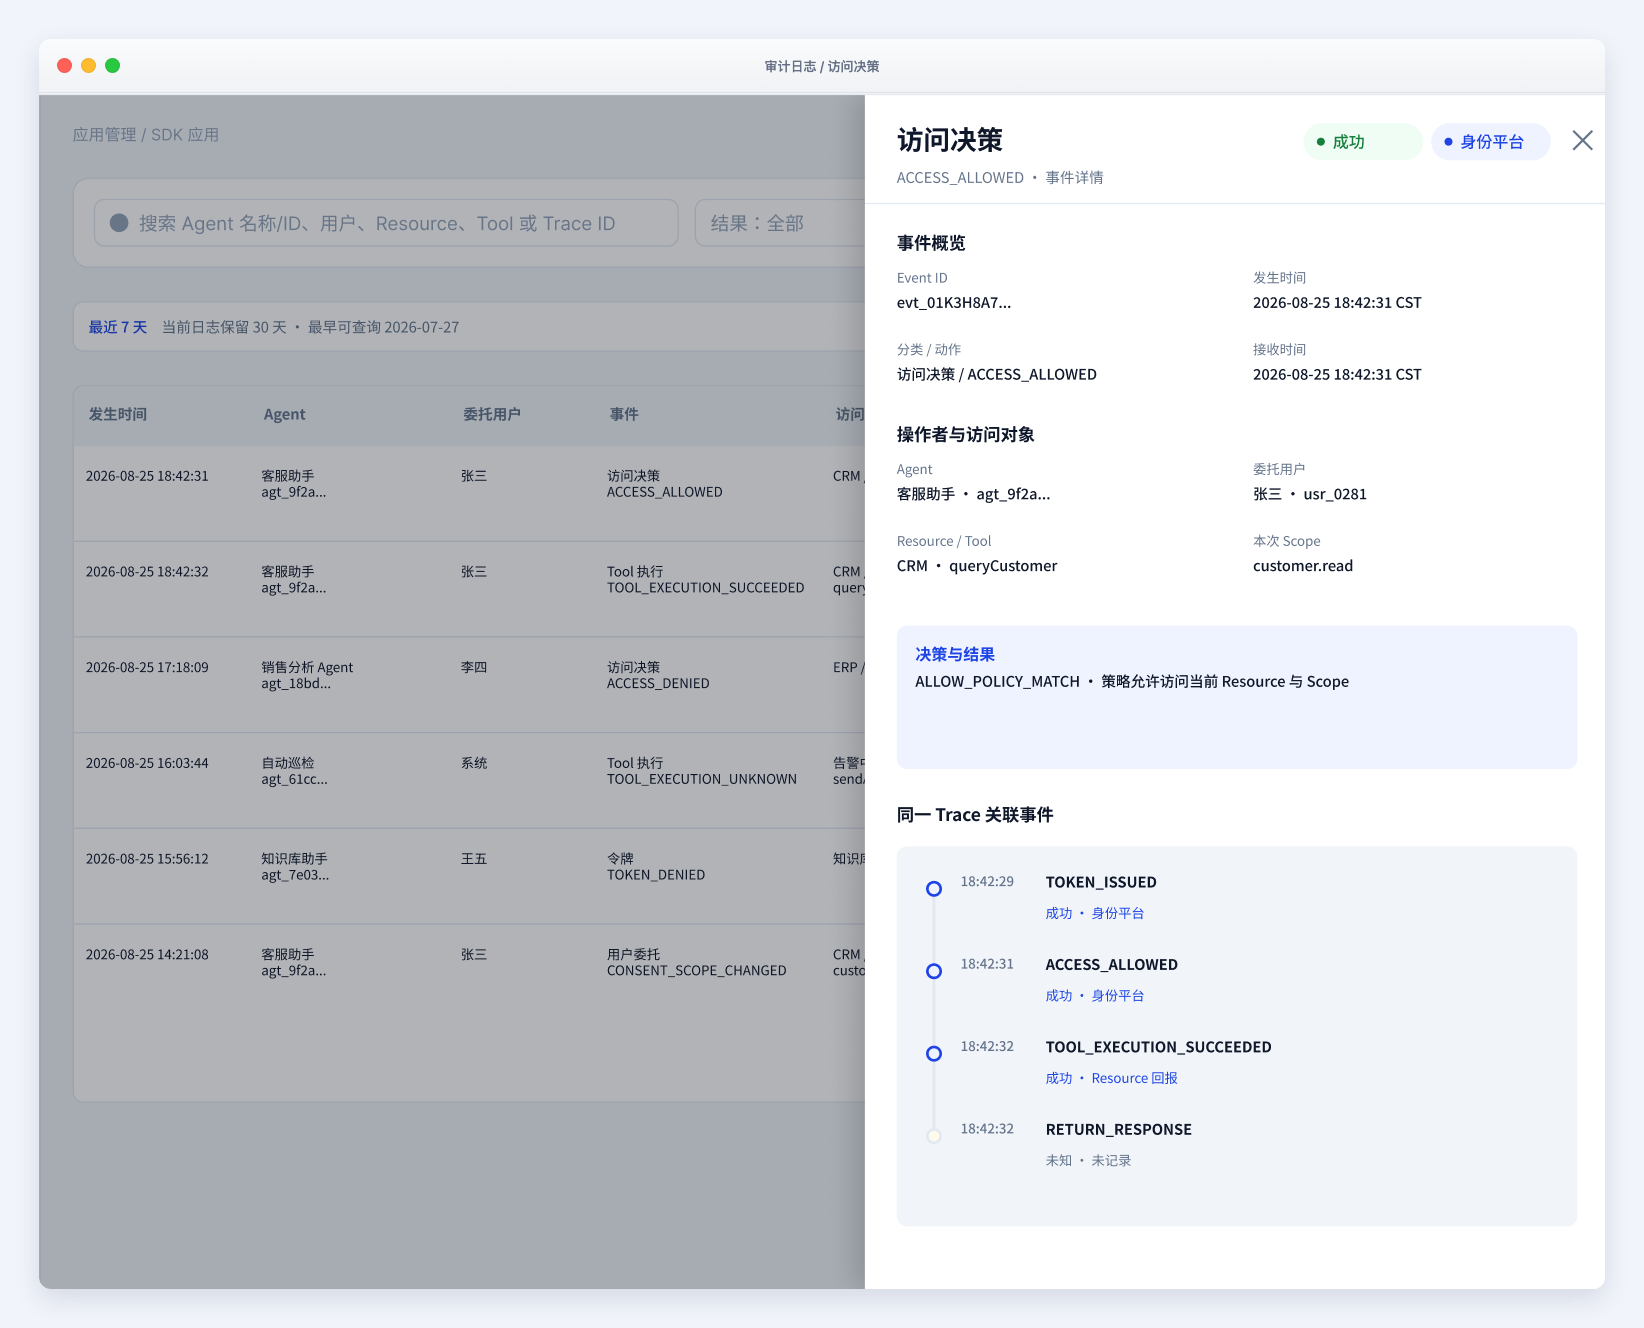
只有这样,团队才能把每一笔动作分成明确成功、明确失败和结果未知。明确成功的订单进入保留或撤销判断,明确失败的不需要重复补偿,结果未知的则先查询下游系统,不能直接重试。
恢复不是重新打开开关,而是按状态继续
完成止损和留证后,恢复应从业务结果出发,而不是从 Agent 的最后一句话出发。
如果订单尚未创建,可以在修复流程并重新校验后继续;如果订单已经创建但重复,需要业务负责人决定保留哪一笔,并通过受控补偿流程撤销其余记录;如果结果仍然未知,则保持任务冻结,继续查询或交由人工处理。如果问题来自连接流版本,应先验证已知版本,再逐步恢复入口和授权。
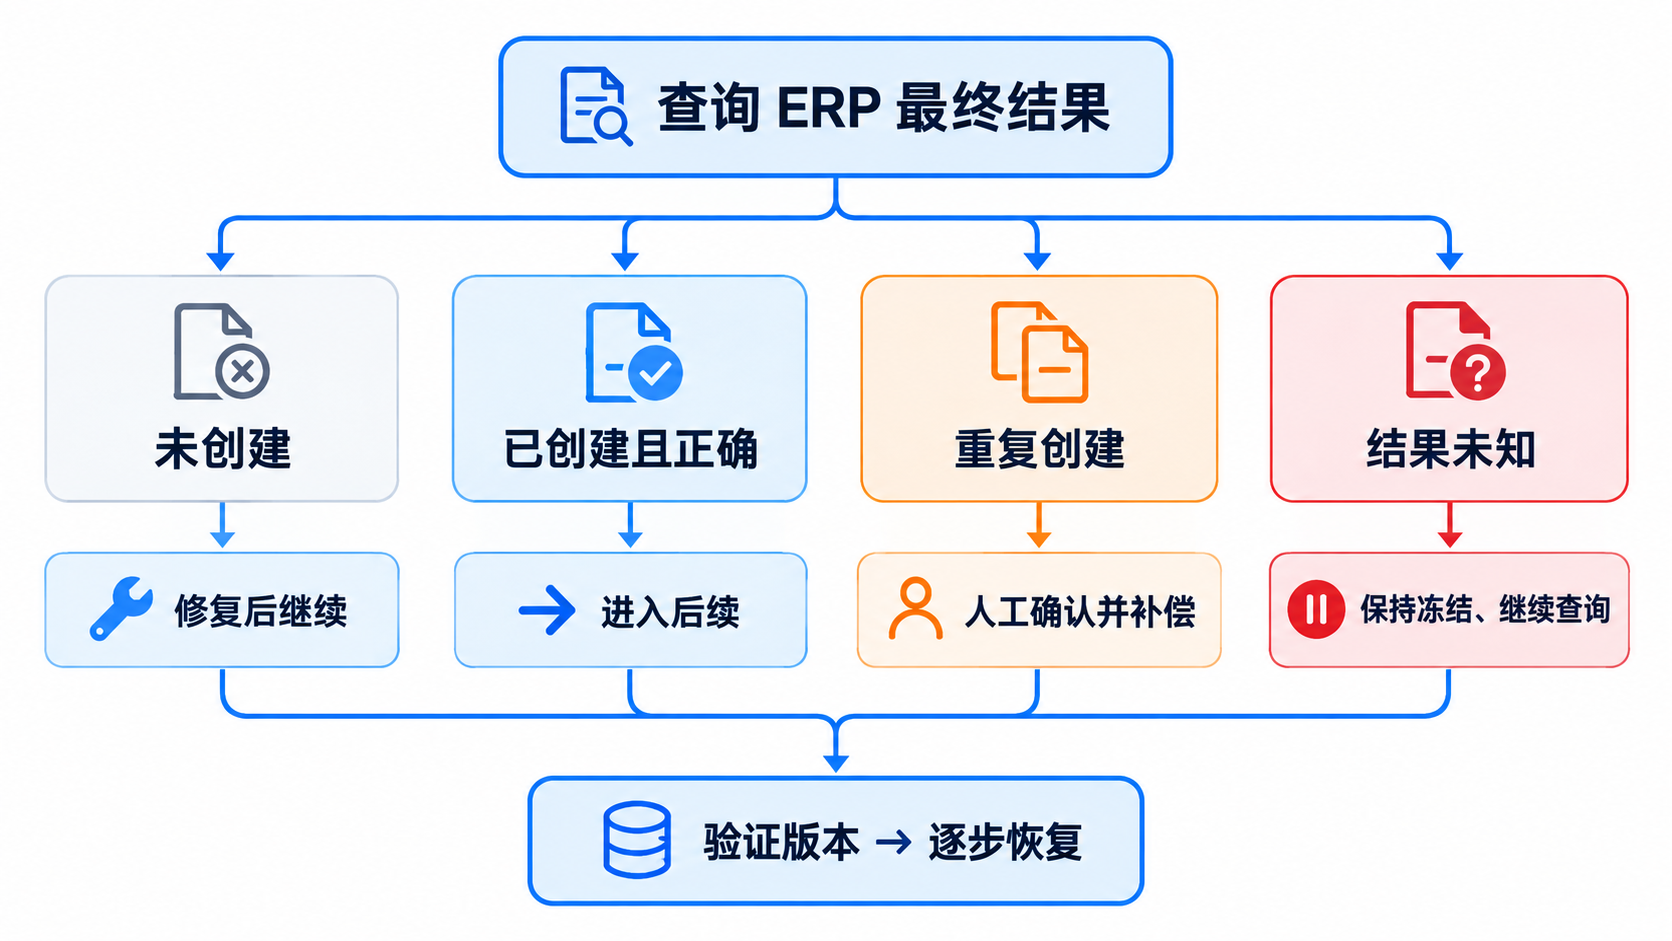
这套恢复路径把技术处置和业务责任连接起来。平台可以提供阻断、状态、日志和回读能力,但是否撤销一张真实订单、是否接受一次业务影响,必须由拥有相应责任的人员确认。
一套可执行的止损链,才是生产级 Agent 的安全底座
数犀集成平台并不把 Agent Kill Switch 描述成一个孤立按钮。 MCP 网关、鉴权和安全策略负责在入口阻断新的高风险调用;连接流生命周期负责停止异常流程并管理版本;身份审计、运行日志和下游回读负责还原影响;明确的状态分支再支撑补偿和恢复。
企业可以用一次风险演练检验这条链:模拟某个 Agent 对高风险工具连续重试,观察新调用能否及时被拒绝,授权能否按范围撤销,连接流版本能否固定,每一笔下游结果能否回读,以及恢复是否从确定状态继续。
Agent 获得的执行能力越强,企业越需要提前设计这样的处置路径。真正的安全不是相信 Agent 永远不会出错,而是在出错时能够迅速停住、看清影响,并让业务回到可控状态。
